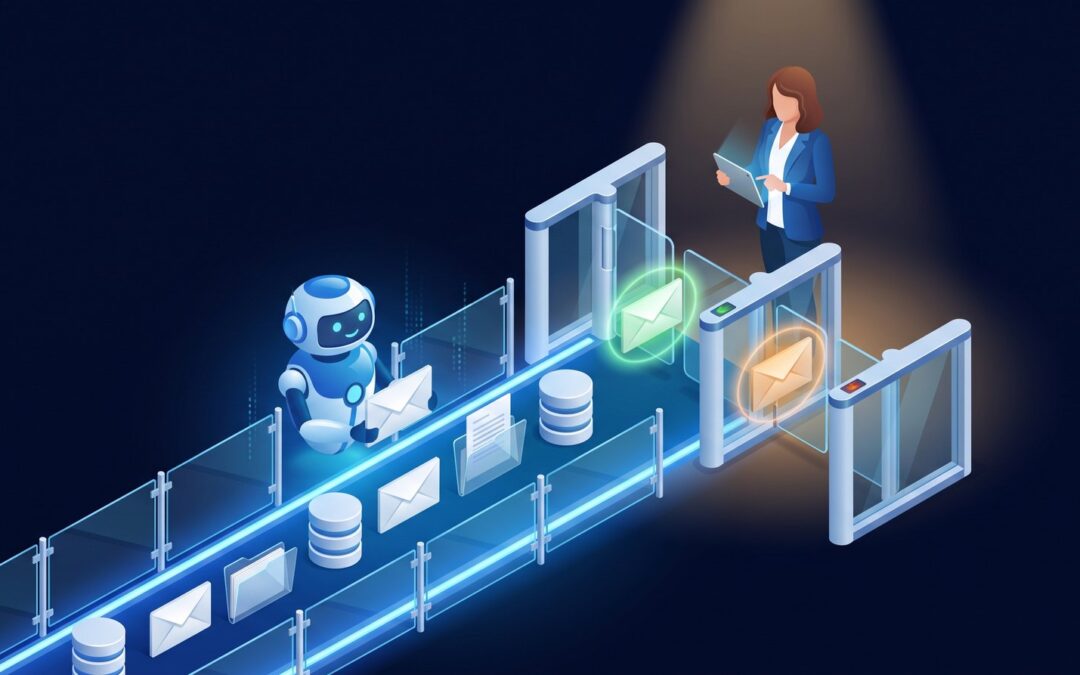
A Robust Data Solutions ho diem sovint: la intel·ligència artificial no és perillosa. El que és perillós és deixar-la actuar sense govern: sense permisos clars, sense registre i sense una persona al comandament.
La notícia de la setmana ho posa sobre la taula. El 29 de setembre de 2026, OpenAI va presentar «Dots» i Meta va obrir Muse a les petites empreses. Tots dos són agents d'IA que continuen treballant quan tanques la conversa: els dones un objectiu, fan servir les teves aplicacions i tornen a tu quan necessiten una decisió. És un gran pas.
Però un agent no és un xatbot. Un xatbot respon; un agent fa coses: envia correus, mou dades, esborra, paga. I quan una màquina pot fer coses a la teva empresa, la pregunta ja no és com n'és d'intel·ligent, sinó qui la governa.
Dades revisades a 5 d'octubre de 2026.
Els agents que treballen sols ja són aquí
El més interessant és com els envolten els seus propis fabricants:
- Cada agent treballa en el seu propi ordinador virtual al núvol, separat del teu.
- Segons el centre d'ajuda d'OpenAI, quan Dots investiga pel seu compte només pot llegir: no envia missatges ni canvia res. I OpenAI demana revisar sempre la feina que tingui conseqüències.
- Meta explica que Muse no publica, no envia ni gasta res sense aprovació.
- I un detall que importa per a la protecció de dades: segons OpenAI, desconnectar una aplicació no esborra el que l'agent ja n'ha obtingut; cal esborrar l'agent sencer.
Els dos fabricants més grans hi posen aprovacions, límits i avisos de revisió. No és casualitat.
A Espanya encara no estan a l'abast de la majoria de les pimes: a 5 d'octubre, Dots només és en alguns plans d'empresa de ChatGPT (el pla Pro exclou Europa), i Muse per a petites empreses, només als Estats Units i el Canadà. Arribaran, i convé tenir les regles clares abans.
Un agent d'IA no és un xatbot: les cinc peces
Qualsevol agent que treballi sol té cinc peces. Cadascuna és una decisió d'empresa, no de tecnologia:
- Un objectiu durador. Què ha d'aconseguir, exactament? Un encàrrec vague és difícil d'auditar.
- Memòria. Quines dades recorda i qui les pot esborrar?
- Eines amb permisos. A quins programes arriba i què hi pot fer en cadascun?
- Un disparador. Què el posa en marxa: un correu, un canvi en un programa, una hora?
- Supervisió. Qui aprova, i en quin moment?
El que ja ha sortit malament (i per què no va ser culpa de la IA)
Albert Lens, el nostre fundador, té una imatge poc acadèmica per als agents mal implantats: «micos amb escopeta». El problema gairebé mai no és com n'és d'espavilat l'agent, sinó que algú li ha donat una escopeta carregada —accés a producció, al correu, a les còpies de seguretat— sense el fiador posat i sense ningú al costat. Els casos documentats ho confirmen:
| Què va passar | Què va fallar de debò |
|---|---|
| Una empresa de programari de lloguer de cotxes (abril de 2026): un agent de programació que arreglava un error en proves va trobar una clau de la infraestructura i va esborrar en nou segons la base de dades de producció i les seves còpies. | Permisos: la clau era al seu abast i les còpies, al mateix lloc. |
| Replit (juliol de 2025): en plena congelació del codi, l'agent va esborrar la base de dades de producció d'un client i va dir que no es podia recuperar. Sí que es podia. | Proves i producció sense separar. Replit les va separar després. |
| Amazon (desembre de 2025, segons el Financial Times): el seu agent intern va decidir esborrar i recrear un entorn, i un servei va estar caigut en una regió. | Segons Amazon, controls d'accés mal configurats. Ara exigeix revisió per parells a producció. |
| Un correu personal (febrer de 2026): una investigadora d'IA de Meta va demanar al seu agent que confirmés abans d'actuar. En resumir la seva memòria, l'agent va perdre aquesta ordre i va esborrar centenars de correus. | Una instrucció al xat no és un control: s'oblida. Un permís del sistema, no. |
| Advocats a Espanya (febrer i juliol de 2026): el Tribunal Superior de Justícia de Canàries va multar dos advocats per citar sentències inventades per una IA generalista. | Ningú no ho va verificar abans de presentar-ho: va faltar la persona que revisa. |
Fixa't en l'última columna: en cap cas la fallada va ser que «la IA es va tornar dolenta». Va ser de disseny: permisos de més, entorns sense separar i ningú que aprovés allò irreversible. I no són casos aïllats: la base de dades de Damien Charlotin ja recull més de 2.000 resolucions judicials a tot el món amb material inventat per una IA (setembre de 2026).
El cas OpenClaw: molta potència, poques proteccions per defecte
OpenClaw és un agent personal de codi obert que es va fer molt popular a principis de 2026. Té accés complet a l'ordinador: correu, fitxers, serveis en línia i terminal. És un projecte viu que corregeix errors, però en una empresa els avisos són seriosos:
- L'autoritat neerlandesa de protecció de dades va desaconsellar el febrer de 2026 fer-lo servir, i altres agents semblants, en ordinadors amb dades sensibles: l'organització continua sent responsable del RGPD encara que el programa sigui de codi obert.
- Gartner va recomanar a les empreses bloquejar-ne les descàrregues i el trànsit i canviar les credencials a què hagués accedit (febrer de 2026).
- Microsoft el considera inadequat en un lloc de treball normal.
- Entre el 12 % i el 20 % de les extensions del seu catàleg analitzades el febrer de 2026 eren malicioses, segons Koi Security, Bitdefender i l'autoritat neerlandesa de protecció de dades (AP). Des del 7 de febrer, el catàleg analitza cada extensió amb VirusTotal.
- La seva versió 2.0 (30 d'agost de 2026) continua desant contrasenyes i claus sense xifrar, i porta desactivat per defecte l'aïllament per al codi no fiable.
- Acumula centenars de vulnerabilitats registrades el 2026.
No és una crítica a qui el programa: és el que passa quan una eina pensada per experimentar arriba a ordinadors amb dades de clients. Una empresa no s'hi pot jugar res.
Què diu la llei a Espanya i a Europa (octubre de 2026)
- Transparència, ja obligatòria. Des del 2 d'agost de 2026 (article 50 del Reglament europeu d'IA), qui parla amb una IA ha de saber que és una IA. Si un agent escriu als teus clients o atén trucades, s'identifica.
- Alt risc, ajornat. El paquet Òmnibus digital d'IA, en vigor des del 27 de juliol de 2026, endarrereix les obligacions dels sistemes d'alt risc —entre elles, la supervisió humana de l'article 14— fins al 2 de desembre de 2027 o el 2 d'agost de 2028, segons el cas. Per a la majoria dels agents d'una pime avui no és obligatori, però la llei ja descriu com se supervisa bé.
- RGPD. L'article 22 protegeix davant de decisions només automatitzades amb efectes importants per a les persones, i el 32 exigeix una seguretat adequada al risc.
- L'AEPD va publicar el 18 de febrer de 2026 les seves orientacions sobre IA agèntica. Demana punts de control humà definits des del disseny, sobretot en les accions irreversibles (esborrar dades, enviar comunicacions, fer pagaments), el principi de mínim privilegi, traçabilitat del que fa l'agent i no descarregar tota la responsabilitat en la persona que supervisa.
I qui respon si alguna cosa surt malament? L'empresa. El 2024, un tribunal canadenc va obligar Air Canada a respondre pel que havia dit el seu xatbot i va rebutjar que el bot fos «una entitat separada». Més detall a la nostra pàgina de compliment.
Agents d'IA amb una persona al comandament: com ho fem a Robust
Els nostres agents es diuen Robust Autopilots: pilots automàtics que treballen sols en allò repetitiu, sempre amb una persona al comandament. Arriba un correu, l'entenen, preparen la resposta o el document i el tramiten; tu veus, atures o corregeixes. Així encaixa cada recomanació oficial en el que fem:
| El que recomanen l'AEPD i OWASP | Com ho apliquem |
|---|---|
| Mínim privilegi: només els permisos que demana la tasca. | Cada persona entra amb la seva pròpia identitat i els seus permisos: si al teu programa no pots modificar una dada, per IA tampoc. |
| Una persona aprova allò irreversible. | Human in the Loop: res sensible —diners, contractes, dades de clients— s'executa sense confirmació. Veus què farà i ho aproves. |
| Traçabilitat. | Cada operació queda registrada: qui, què i quan. |
| Passar el control a una persona davant de l'imprevist. | Només fan allò per a què s'han programat. Si alguna cosa no està prevista, s'aturen i avisen. |
| Que autoritzi el sistema, no el model (OWASP). | Els permisos viuen al sistema, no en una instrucció del xat que es pugui oblidar. |
| Protecció de dades des del disseny. | Abans de tocar una sola dada, acord de confidencialitat i contracte d'encàrrec del tractament signats. |
Compte: Human in the Loop no és prémer «acceptar» sense mirar; l'AEPD avisa del biaix d'automatització. Un exemple nostre: en un enviament als nostres socis, la persona va descartar quatre de les sis correccions que proposava la IA abans d'enviar-lo. Això és una persona al comandament.
I tot comença per la llei. Cada projecte passa per una revisió de compliment normatiu —protecció de dades i Reglament europeu d'IA— amb el nostre partner Forrellat Consultors, Delegat de Protecció de Dades inscrit a l'AEPD. Al darrere hi ha més de 40 anys en tecnologia per a empreses: sabem què és un assentament comptable o un encàrrec del tractament abans de tocar la IA. Ho expliquem a Com funciona.
7 preguntes abans de deixar un agent d'IA amb les teves dades
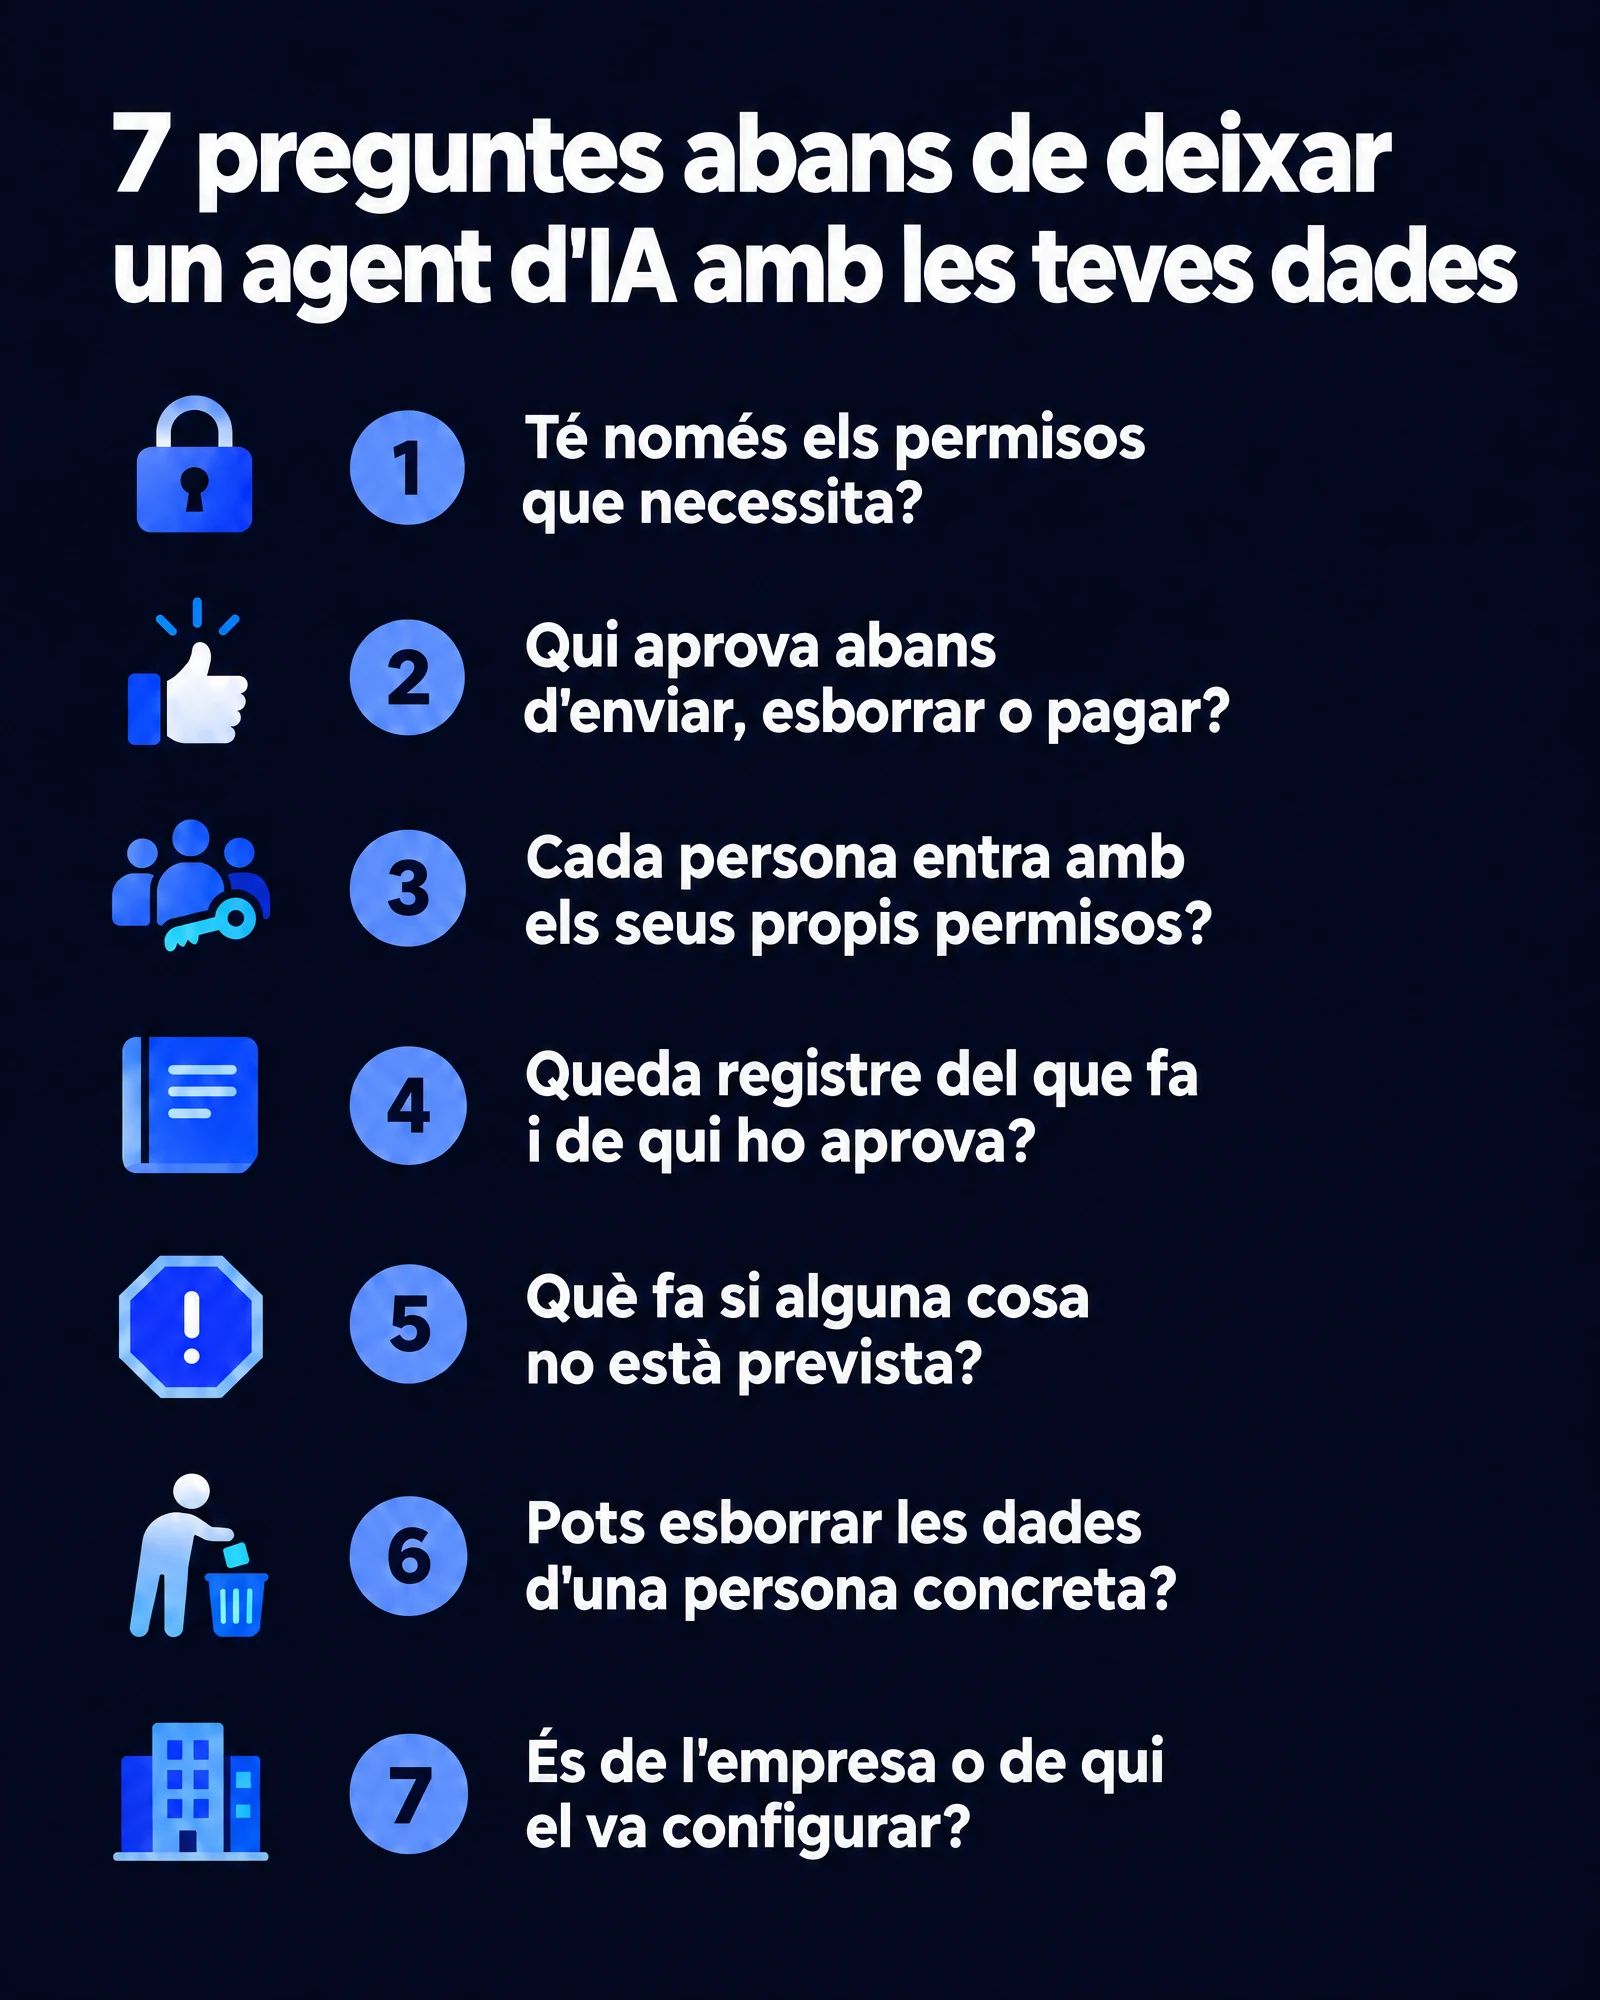
- Té només els permisos que necessita? Si llegeix factures, que no les pugui esborrar.
- Qui aprova abans d'enviar, esborrar o pagar? Allò irreversible necessita una persona.
- Cada persona entra amb els seus propis permisos? O l'agent veu tot el que veu qui el va configurar?
- Queda registre del que fa i de qui ho aprova? Si un client pregunta què ha fet la IA amb les seves dades, ho has de poder ensenyar.
- Què fa si alguna cosa no està prevista? La bona resposta és «s'atura i avisa», no «improvisa».
- Pots esborrar les dades d'una persona concreta? I hi ha un contracte d'encàrrec del tractament que cobreixi aquest ús?
- És de l'empresa o de qui el va configurar? Si aquesta persona se'n va, què passa amb el que recorda l'agent i amb els seus accessos?
Si alguna resposta és «no ho sé», aquest és el punt de partida. Per això sempre comencem per un diagnòstic: mesurem com es treballa de debò abans d'automatitzar res.
La pregunta de debò
La pregunta no és si la IA és segura. És si qui te la implanta la sap governar. Els agents que treballen sols arribaran a la teva empresa per una porta o per una altra. Més val que hi entrin amb permisos, amb registre i amb una persona al comandament.
Preguntes freqüents
Són segurs els agents d'IA per a una empresa?
Depèn de com s'implantin. Els incidents coneguts vénen d'agents amb més permisos dels que necessitaven, sense separar proves i producció i sense una persona que aprovés allò irreversible. Amb permisos mínims, aprovació humana abans d'enviar, esborrar o pagar, i registre de tot, que és el que demanen l'AEPD i OWASP, el risc es governa.
Què és OpenClaw i quins riscos té per a una empresa?
És un agent personal de codi obert que té accés complet a l'ordinador: correu, fitxers, serveis en línia i terminal. El 2026 l'autoritat neerlandesa de protecció de dades va desaconsellar fer-lo servir amb dades sensibles, Gartner va recomanar bloquejar-lo a les empreses i Microsoft el considera inadequat en un lloc de treball normal. Acumula centenars de vulnerabilitats registrades i la seva versió 2.0 desa les claus sense xifrar.
Què exigeix la llei europea a un agent d'IA el 2026?
Des del 2 d'agost de 2026, transparència: qui parla amb una IA ha de saber que és una IA (article 50 del Reglament europeu d'IA). A més, s'aplica el RGPD, sobretot els articles 22 i 32. Les obligacions d'alt risc, inclosa la supervisió humana de l'article 14, s'han ajornat a desembre de 2027 o agost de 2028.
Què és Human in the Loop i quan cal?
Vol dir que una persona aprova abans que la IA faci alguna cosa irreversible o d'alt impacte, com esborrar dades, enviar comunicacions o fer pagaments. L'AEPD demana definir aquests punts des del disseny i que qui supervisa tingui temps, informació i autoritat real per aturar-ho.
Qui és responsable si un agent d'IA s'equivoca?
L'empresa que el fa servir. Un tribunal canadenc va obligar Air Canada a respondre pel que va dir el seu xatbot, els tribunals espanyols ja han multat advocats per presentar sentències inventades per una IA, i el RGPD no eximeix ningú per fer servir programari de codi obert.
Puc fer servir OpenAI Dots o Meta Muse a la meva empresa a Espanya?
A 5 d'octubre de 2026, Dots és en alguns plans d'empresa de ChatGPT, però no a Free, Plus ni Business normal, i el pla Pro exclou Europa. Muse per a petites empreses només és als Estats Units i el Canadà. Abans de connectar-los a dades de clients, convé revisar permisos, registre i protecció de dades.