En Robust Data Solutions lo decimos a menudo: la inteligencia artificial no es peligrosa. Lo peligroso es dejarla actuar sin gobierno: sin permisos claros, sin registro y sin una persona al mando.
La noticia de la semana lo pone sobre la mesa. El 29 de septiembre de 2026, OpenAI presentó «Dots» y Meta abrió Muse a las pequeñas empresas. Los dos son agentes de IA que siguen trabajando cuando cierras la conversación: les das un objetivo, usan tus aplicaciones y vuelven a ti cuando necesitan una decisión. Es un gran paso.
Pero un agente no es un chatbot. Un chatbot contesta; un agente hace cosas: envía correos, mueve datos, borra, paga. Y cuando una máquina puede hacer cosas en tu empresa, la pregunta deja de ser lo lista que es y pasa a ser quién la gobierna.
Datos revisados a 5 de octubre de 2026.
Los agentes que trabajan solos ya están aquí
Lo más interesante es cómo los rodean sus propios fabricantes:
- Cada agente trabaja en su propio ordenador virtual en la nube, separado del tuyo.
- Según el centro de ayuda de OpenAI, cuando Dots investiga por su cuenta solo puede leer: no envía mensajes ni cambia nada. Y OpenAI pide revisar siempre el trabajo que tenga consecuencias.
- Meta explica que Muse no publica, envía ni gasta nada sin aprobación.
- Y un detalle que importa para la protección de datos: según OpenAI, desconectar una aplicación no borra lo que el agente ya obtuvo de ella; hay que borrar el agente entero.
Los dos fabricantes más grandes ponen aprobaciones, límites y avisos de revisión. No es casualidad.
En España aún no están al alcance de la mayoría de las pymes: a 5 de octubre, Dots solo está en algunos planes de empresa de ChatGPT (el plan Pro excluye Europa), y Muse para pequeñas empresas solo en Estados Unidos y Canadá. Llegarán, y conviene tener las reglas claras antes.
Un agente de IA no es un chatbot: las cinco piezas
Cualquier agente que trabaje solo tiene cinco piezas. Cada una es una decisión de empresa, no de tecnología:
- Un objetivo duradero. ¿Qué tiene que conseguir, exactamente? Un encargo vago es difícil de auditar.
- Memoria. ¿Qué datos recuerda y quién puede borrarlos?
- Herramientas con permisos. ¿A qué programas llega y qué puede hacer en cada uno?
- Un disparador. ¿Qué lo pone en marcha: un correo, un cambio en un programa, una hora?
- Supervisión. ¿Quién aprueba, y en qué momento?
Lo que ya ha salido mal (y por qué no fue culpa de la IA)
Albert Lens, nuestro fundador, tiene una imagen poco académica para los agentes mal implantados: «monos con escopeta». El problema casi nunca es lo listo que sea el agente, sino que alguien le ha dado una escopeta cargada —acceso a producción, al correo, a las copias de seguridad— sin seguro y sin nadie al lado. Los casos documentados lo confirman:
| Qué pasó | Qué falló de verdad |
|---|---|
| Una empresa de software de alquiler de coches (abril de 2026): un agente de programación que arreglaba un fallo en pruebas encontró una clave de la infraestructura y borró en nueve segundos la base de datos de producción y sus copias. | Permisos: la clave estaba a su alcance y las copias, en el mismo sitio. |
| Replit (julio de 2025): en plena congelación del código, el agente borró la base de datos de producción de un cliente y dijo que no se podía recuperar. Sí se podía. | Pruebas y producción sin separar. Replit los separó después. |
| Amazon (diciembre de 2025, según el Financial Times): su agente interno decidió borrar y recrear un entorno, y un servicio estuvo caído en una región. | Según Amazon, controles de acceso mal configurados. Ahora exige revisión por pares en producción. |
| Un correo personal (febrero de 2026): una investigadora de IA de Meta pidió a su agente que confirmara antes de actuar. Al resumir su memoria, el agente perdió esa orden y borró cientos de correos. | Una instrucción en el chat no es un control: se olvida. Un permiso del sistema, no. |
| Abogados en España (febrero y julio de 2026): el Tribunal Superior de Justicia de Canarias multó a dos abogados por citar sentencias inventadas por una IA generalista. | Nadie verificó antes de presentar: faltó la persona que revisa. |
Fíjate en la última columna: en ningún caso el fallo fue que «la IA se volvió mala». Fue de diseño: permisos de más, entornos sin separar y nadie que aprobara lo irreversible. Y no son casos aislados: la base de datos de Damien Charlotin ya recoge más de 2.000 resoluciones judiciales en todo el mundo con material inventado por una IA (septiembre de 2026).
El caso OpenClaw: mucha potencia, pocas protecciones por defecto
OpenClaw es un agente personal de código abierto que se hizo muy popular a principios de 2026. Tiene acceso completo al ordenador: correo, archivos, servicios en línea y terminal. Es un proyecto vivo que corrige fallos, pero en una empresa los avisos son serios:
- La autoridad neerlandesa de protección de datos desaconsejó en febrero de 2026 usarlo, y otros agentes parecidos, en equipos con datos sensibles: la organización sigue siendo responsable del RGPD aunque el programa sea de código abierto.
- Gartner recomendó a las empresas bloquear sus descargas y su tráfico y cambiar las credenciales a las que hubiera accedido (febrero de 2026).
- Microsoft lo considera inapropiado en un puesto de trabajo normal.
- Entre el 12 % y el 20 % de las extensiones de su catálogo analizadas en febrero de 2026 eran maliciosas, según Koi Security, Bitdefender y la autoridad neerlandesa de protección de datos (AP). Desde el 7 de febrero, el catálogo analiza cada extensión con VirusTotal.
- Su versión 2.0 (30 de agosto de 2026) sigue guardando contraseñas y claves sin cifrar, y trae desactivado por defecto el aislamiento para el código no fiable.
- Acumula cientos de vulnerabilidades registradas en 2026.
No es una crítica a quien lo programa: es lo que pasa cuando una herramienta pensada para experimentar llega a ordenadores con datos de clientes. Una empresa no se lo puede jugar.
Qué dice la ley en España y en Europa (octubre de 2026)
- Transparencia, ya obligatoria. Desde el 2 de agosto de 2026 (artículo 50 del Reglamento europeo de IA), quien habla con una IA tiene que saber que es una IA. Si un agente escribe a tus clientes o atiende llamadas, se identifica.
- Alto riesgo, aplazado. El Ómnibus digital de IA, en vigor desde el 27 de julio de 2026, retrasa las obligaciones de los sistemas de alto riesgo —entre ellas, la supervisión humana del artículo 14— al 2 de diciembre de 2027 o al 2 de agosto de 2028, según el caso. Para la mayoría de los agentes de una pyme no es obligatorio hoy, pero la ley ya describe cómo se supervisa bien.
- RGPD. El artículo 22 protege frente a decisiones solo automatizadas con efectos importantes para las personas, y el 32 exige una seguridad adecuada al riesgo.
- La AEPD publicó el 18 de febrero de 2026 sus orientaciones sobre IA agéntica. Pide puntos de control humano definidos desde el diseño, sobre todo en las acciones irreversibles (borrar datos, enviar comunicaciones, hacer pagos), el principio de menor privilegio, trazabilidad de lo que hace el agente y no descargar toda la responsabilidad en la persona que supervisa.
¿Y quién responde si algo sale mal? La empresa. En 2024, un tribunal canadiense obligó a Air Canada a responder por lo que había dicho su chatbot y rechazó que el bot fuera «una entidad separada». Más detalle en nuestra página de cumplimiento.
Agentes de IA con una persona al mando: cómo lo hacemos en Robust
Nuestros agentes se llaman Robust Autopilots: pilotos automáticos que trabajan solos en lo repetitivo, siempre con una persona al mando. Llega un correo, lo entienden, preparan la respuesta o el documento y lo tramitan; tú ves, paras o corriges. Así encaja cada recomendación oficial en lo que hacemos:
| Lo que recomiendan la AEPD y OWASP | Cómo lo aplicamos |
|---|---|
| Menor privilegio: solo los permisos que pide la tarea. | Cada persona entra con su propia identidad y sus permisos: si en tu programa no puedes modificar un dato, por IA tampoco. |
| Una persona aprueba lo irreversible. | Human in the Loop: nada sensible —dinero, contratos, datos de clientes— se ejecuta sin confirmación. Ves qué va a hacer y lo apruebas. |
| Trazabilidad. | Cada operación queda registrada: quién, qué y cuándo. |
| Pasar el control a una persona ante lo imprevisto. | Solo hacen aquello para lo que se han programado. Si algo no está previsto, se paran y avisan. |
| Que autorice el sistema, no el modelo (OWASP). | Los permisos viven en el sistema, no en una instrucción del chat que se pueda olvidar. |
| Protección de datos desde el diseño. | Antes de tocar un solo dato, acuerdo de confidencialidad y contrato de encargo del tratamiento firmados. |
Ojo: Human in the Loop no es pulsar «aceptar» sin mirar; la AEPD avisa del sesgo de automatización. Un ejemplo nuestro: en un envío a nuestros socios, la persona descartó cuatro de las seis correcciones que proponía la IA antes de enviarlo. Eso es una persona al mando.
Y todo empieza por la ley. Cada proyecto pasa por una revisión de cumplimiento normativo —protección de datos y Reglamento europeo de IA— con nuestro partner Forrellat Consultors, Delegado de Protección de Datos inscrito en la AEPD. Detrás hay más de 40 años en tecnología para empresas: sabemos qué es un asiento contable o un encargo del tratamiento antes de tocar la IA. Lo contamos en cómo funciona.
7 preguntas antes de dejar a un agente de IA con tus datos
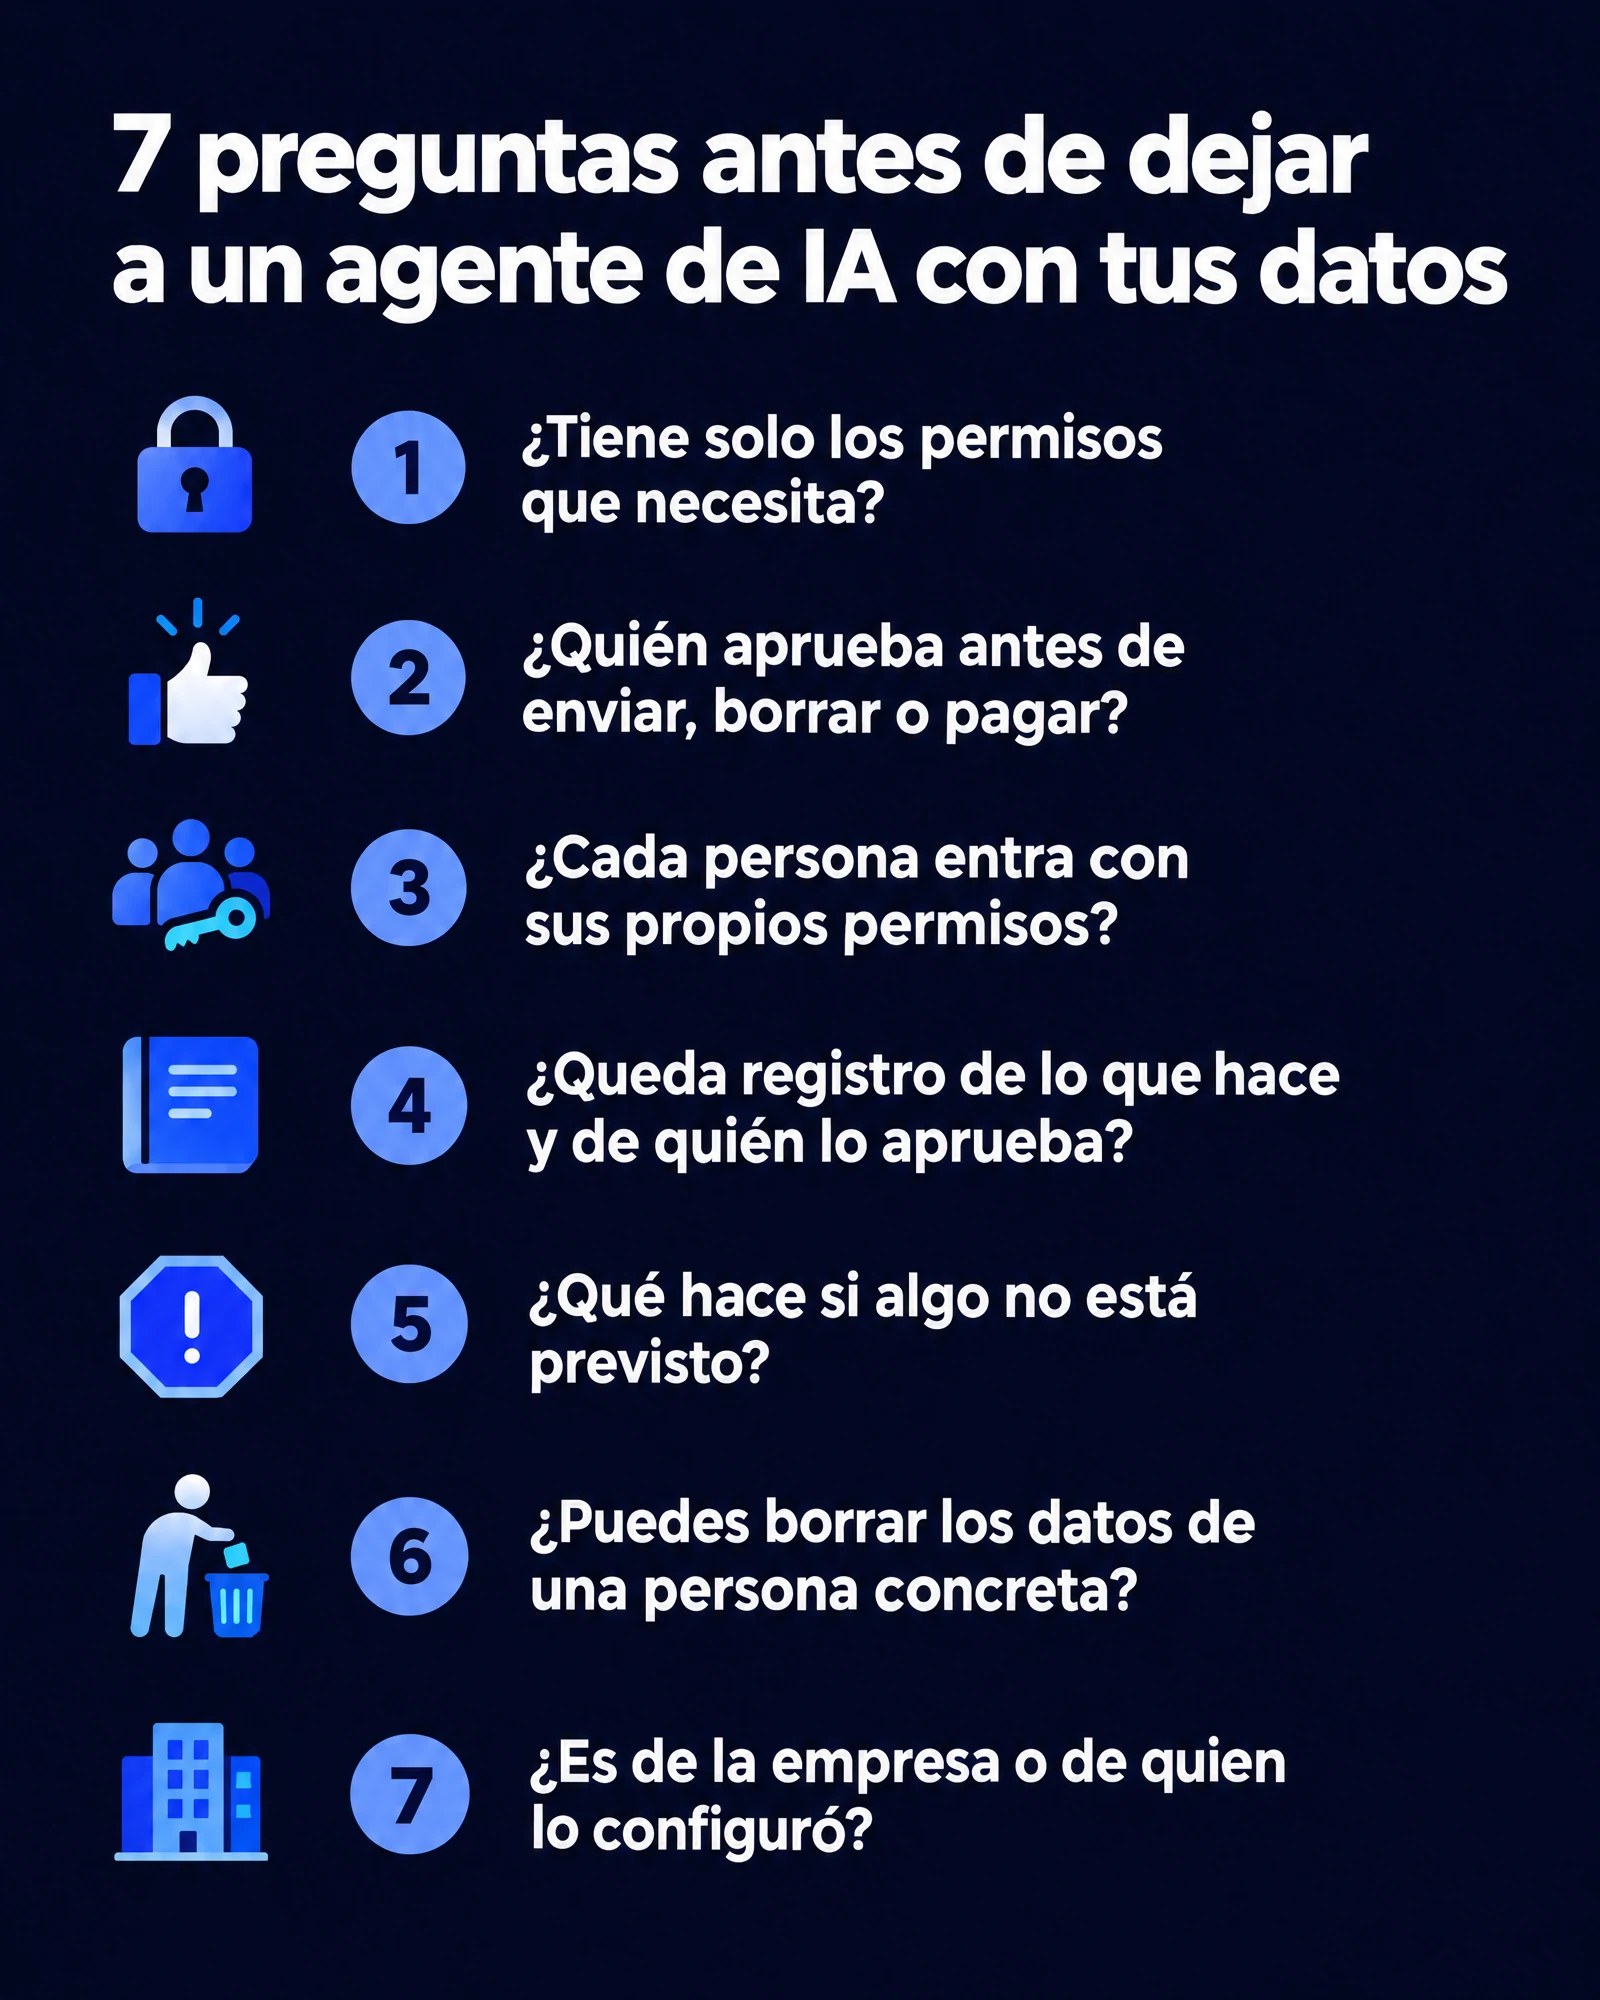
- ¿Tiene solo los permisos que necesita? Si lee facturas, que no pueda borrarlas.
- ¿Quién aprueba antes de enviar, borrar o pagar? Lo irreversible necesita a una persona.
- ¿Cada persona entra con sus propios permisos? ¿O el agente ve todo lo que ve quien lo configuró?
- ¿Queda registro de lo que hace y de quién lo aprueba? Si un cliente pregunta qué ha hecho la IA con sus datos, tienes que poder enseñarlo.
- ¿Qué hace si algo no está previsto? La buena respuesta es «se para y avisa», no «improvisa».
- ¿Puedes borrar los datos de una persona concreta? ¿Y hay un contrato de encargo del tratamiento que cubra ese uso?
- ¿Es de la empresa o de quien lo configuró? Si esa persona se va, ¿qué pasa con lo que recuerda el agente y con sus accesos?
Si alguna respuesta es «no lo sé», ese es el punto de partida. Por eso empezamos siempre por un diagnóstico: medimos cómo se trabaja de verdad antes de automatizar nada.
La pregunta de verdad
La pregunta no es si la IA es segura. Es si quien te la implanta sabe gobernarla. Los agentes que trabajan solos van a llegar a tu empresa por una puerta o por otra. Mejor que entren con permisos, con registro y con una persona al mando.
Preguntas frecuentes
¿Son seguros los agentes de IA para una empresa?
Depende de cómo se implanten. Los incidentes conocidos vienen de agentes con más permisos de los que necesitaban, sin separar pruebas y producción y sin una persona que aprobara lo irreversible. Con permisos mínimos, aprobación humana antes de enviar, borrar o pagar, y registro de todo, que es lo que piden la AEPD y OWASP, el riesgo se gobierna.
¿Qué es OpenClaw y qué riesgos tiene para una empresa?
Es un agente personal de código abierto que tiene acceso completo al ordenador: correo, archivos, servicios en línea y terminal. En 2026 la autoridad neerlandesa de protección de datos desaconsejó usarlo con datos sensibles, Gartner recomendó bloquearlo en las empresas y Microsoft lo considera inapropiado en un puesto de trabajo normal. Suma cientos de vulnerabilidades registradas y su versión 2.0 guarda las claves sin cifrar.
¿Qué exige la ley europea a un agente de IA en 2026?
Desde el 2 de agosto de 2026, transparencia: quien habla con una IA tiene que saber que es una IA (artículo 50 del Reglamento europeo de IA). Además se aplica el RGPD, sobre todo los artículos 22 y 32. Las obligaciones de alto riesgo, incluida la supervisión humana del artículo 14, se han aplazado a diciembre de 2027 o agosto de 2028.
¿Qué es Human in the Loop y cuándo hace falta?
Significa que una persona aprueba antes de que la IA haga algo irreversible o de alto impacto, como borrar datos, enviar comunicaciones o hacer pagos. La AEPD pide definir esos puntos desde el diseño y que quien supervisa tenga tiempo, información y autoridad real para parar.
¿Quién es responsable si un agente de IA se equivoca?
La empresa que lo usa. Un tribunal canadiense obligó a Air Canada a responder por lo que dijo su chatbot, los tribunales españoles ya han multado a abogados por presentar sentencias inventadas por una IA, y el RGPD no exime a nadie por usar software de código abierto.
¿Puedo usar OpenAI Dots o Meta Muse en mi empresa en España?
A 5 de octubre de 2026, Dots está en algunos planes de empresa de ChatGPT, pero no en Free, Plus ni Business normal, y el plan Pro excluye Europa. Muse para pequeñas empresas solo está en Estados Unidos y Canadá. Antes de conectarlos a datos de clientes, conviene revisar permisos, registro y protección de datos.